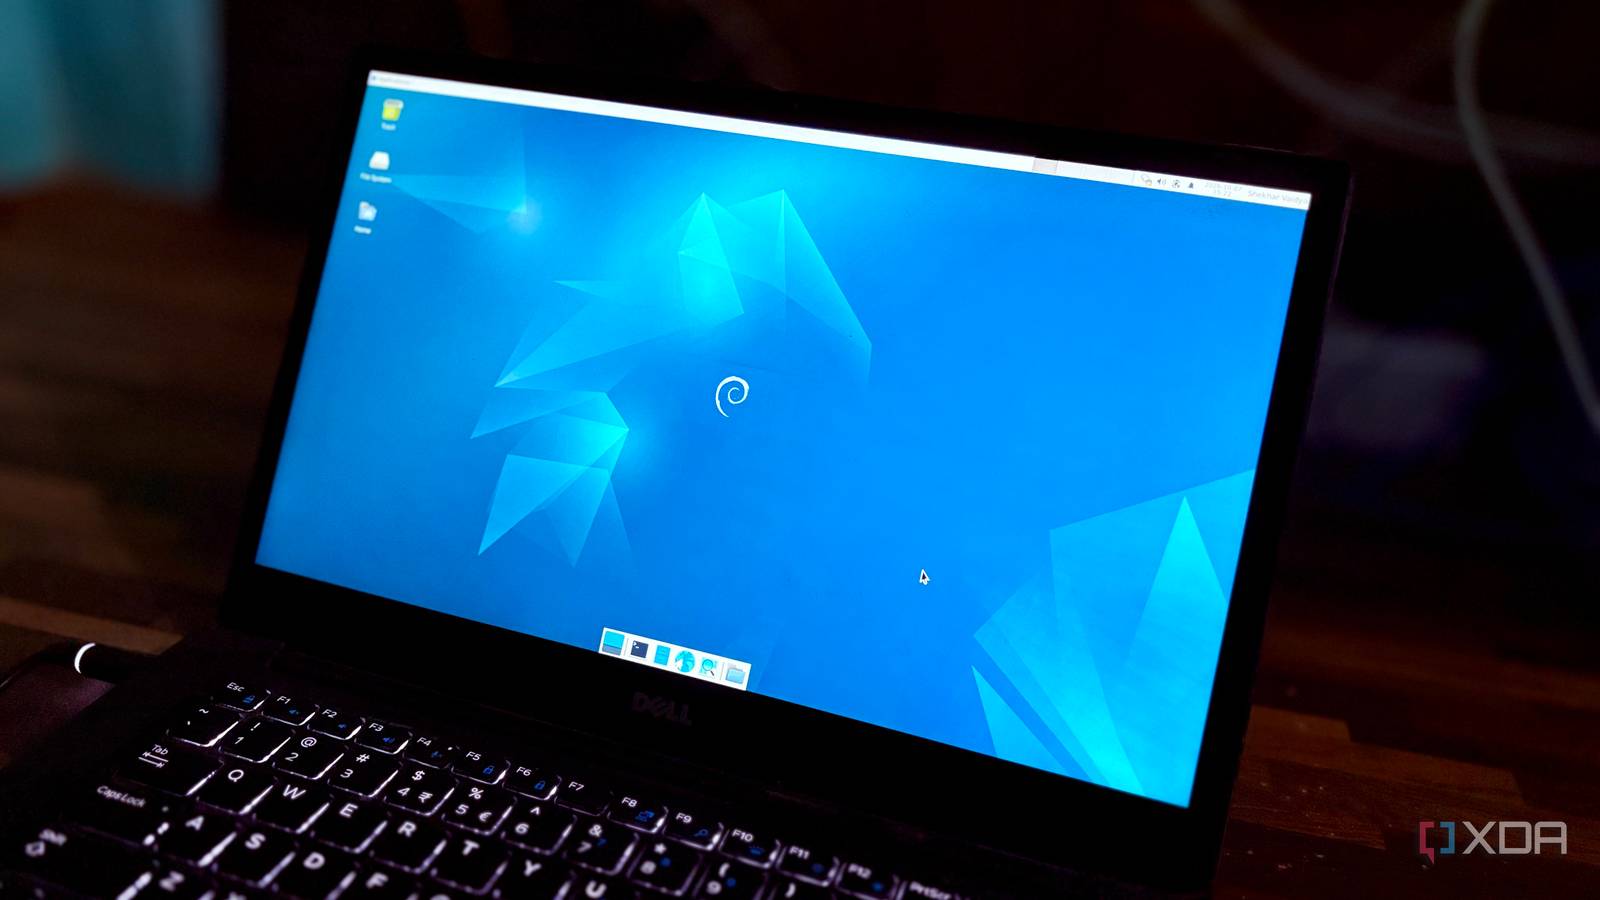
Photo : XDA-Developpers
Debian : pourquoi ses logiciels 'vieux' sont en fait sa plus grande force
Sur Debian, les versions de paquets semblent figées depuis la sortie, mais elles reçoivent en fait des correctifs de sécurité en continu sans jamais casser quoi que ce soit.
Un utilisateur qui fait tourner Debian 12 Bookworm sur un vieux laptop transformé en serveur maison explique pourquoi les versions "anciennes" des paquets Debian ne sont pas un problème, mais au contraire la raison pour laquelle il a choisi cette distribution.
Sur son serveur, OpenSSH affiche toujours la version 9.2p1, celle qui existait déjà à la sortie de Bookworm en 2023, alors que la version upstream est aujourd'hui à 10.6. Pareil pour le noyau Linux ou pour Git. Mais derrière ce numéro de version qui ne change pas, Debian glisse en réalité des dizaines de correctifs de sécurité au fil du temps, sans jamais changer le numéro affiché. C'est ce qu'on appelle le modèle de "freeze" de Debian Stable : la version de base est gelée à la sortie, mais les failles découvertes ensuite sont corrigées par rétroportage (backport) directement dans cette version fixe. Sur OpenSSH par exemple, cette méthode a permis de corriger des failles sérieuses comme regreSSHion ou Terrapin, sans jamais faire grimper le numéro de version officiel.
Une stabilité qui a ses limites
Ce système n'est pas magique pour autant : certains paquets évoluent trop vite ou sont trop complexes pour être rétroportés correctement, comme webkit2gtk dans son cas. L'outil check-support-status de Debian permet justement de repérer ces paquets qui ne bénéficient plus de ce traitement.
Le vrai chaos, c'est au-dessus du système
Avec plus de 20 services déployés (notamment via Portainer) sur sa machine, l'auteur constate que presque tous les bugs rencontrés en un an de homelab viennent des applications elles-mêmes, jamais de Debian : Watchtower qui casse une mise à jour automatique, Portainer qui abandonne un volume, NetBird qui réécrit un fichier de configuration réseau... Le socle Debian, lui, n'a jamais bougé ni causé de souci, même avec plus de 200 mises à jour en attente au moment de l'article.
Ce qu'il faut retenir
- Debian garde les mêmes numéros de version mais corrige les failles de sécurité par rétroportage, sans casser la compatibilité.
- OpenSSH, resté affiché en 9.2p1 depuis 2023, a quand même reçu les correctifs pour des CVE critiques comme regreSSHion.
- Certains paquets complexes (webkit2gtk) échappent à ce système et restent non maintenus sur l'ancienne base.
- Sur un serveur avec 20+ services, tous les bugs rencontrés venaient des applications (Portainer, Watchtower, NetBird...), jamais de Debian lui-même.
À lire aussi
ChatGPT pour ados : une asso pointe un risque jugé « inacceptable »
Common Sense Media critique la version ado de ChatGPT, jugée incapable de bien réagir face à des jeunes en détresse psychologique.

Voicebox clone ta voix en 3 secondes, et c'est flippant
Voicebox est une appli gratuite et open-source qui clone n'importe quelle voix en quelques secondes d'audio, et tourne direct sur ton PC.

Google Wallet : sa nouvelle interface complique le choix de carte
La refonte de Google Wallet sur Android empile les cartes bancaires et masque leurs derniers chiffres, risque de confusion au moment de payer.