
Photo : TechCrunch (AI)
Google met son bug bounty open source en pause à cause de l'IA
Google suspend son programme de récompenses pour les failles open source, noyé sous des rapports générés par IA, souvent bidons.
Google vient de mettre sur pause son Open Source Software Vulnerability Rewards Program, le programme qui récompense les chercheurs qui dénichent des failles dans ses logiciels open source. La raison : une avalanche de soumissions générées par IA, et le problème c'est que la grande majorité sont du grand n'importe quoi, des hallucinations qui ressemblent à des rapports sérieux mais qui ne tiennent pas la route.
Depuis le 1er octobre, c'est fini, du moins pour l'instant. Google promet de revenir avec du nouveau au premier trimestre 2027, mais pour le moment les équipes et les mainteneurs open source étaient littéralement submergés par ce flot de faux rapports à trier. Ça confirme ce que des experts en cybersécurité alertaient déjà l'année dernière : le fameux "AI slop" (ces contenus générés par IA de piètre qualité) menace sérieusement l'équilibre des programmes de bug bounty.
En attendant la réouverture, Google invite les chercheurs à se rabattre sur ses autres programmes de récompenses. Une pause qui en dit long sur un problème qui risque de toucher d'autres boîtes tech dans les mois qui viennent, vu que l'IA générative devient de plus en plus facile à utiliser pour pondre des rapports de vulnérabilités à la chaîne, vrais ou faux.
À lire aussi
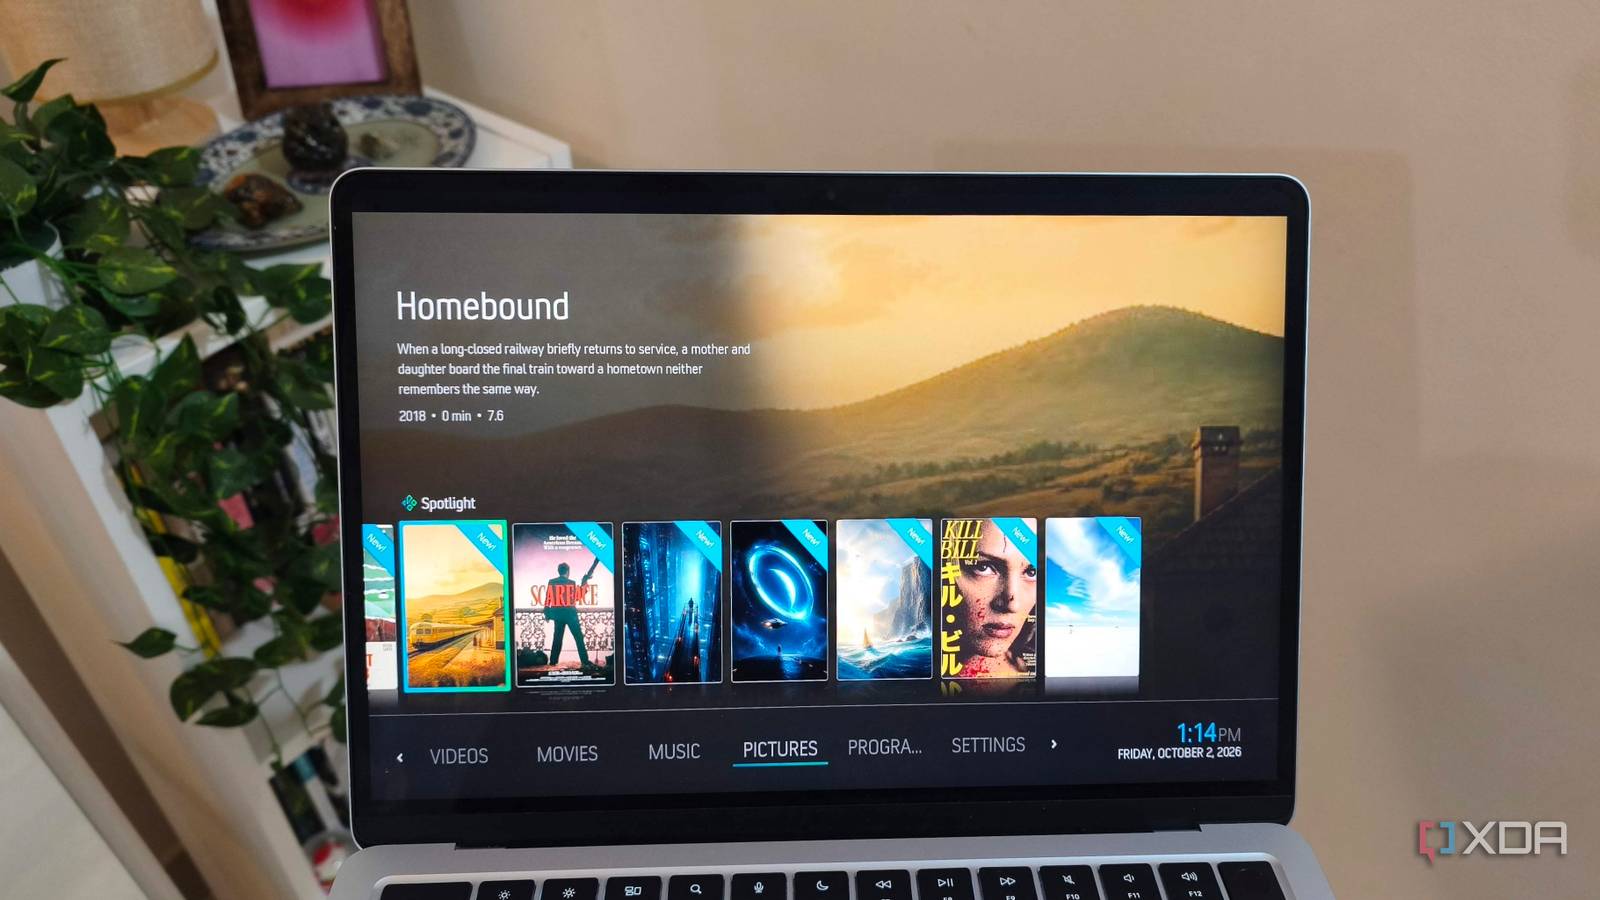
Kodi a 20 ans et bat encore Plex et Jellyfin sur 4 points
Kodi est antique à l'échelle du streaming, mais il a encore des tours dans son sac que Plex et Jellyfin n'ont pas copiés. Petit tour de ce qui le rend toujours indispensable.
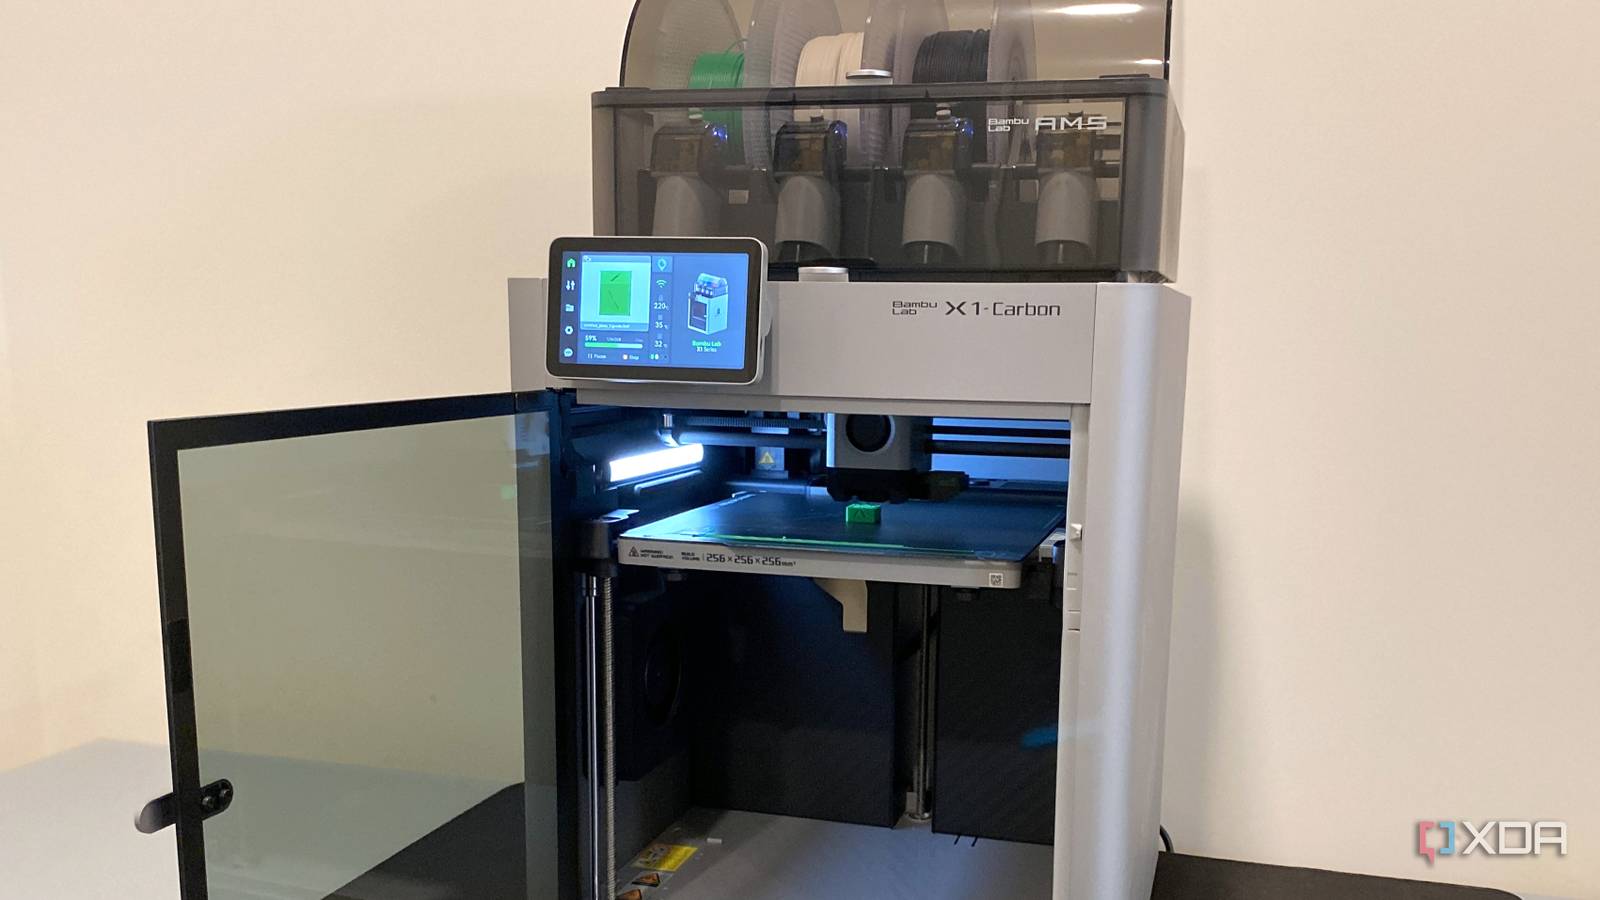
Imprimante 3D Bambu Lab X1 Carbon : j'ai arrêté de découper mes modèles
En passant du plateau 220mm de l'Elegoo Neptune 2 au plateau 256mm du Bambu Lab X1 Carbon, j'ai réalisé que je découpais mes impressions par pure habitude, pour rien.
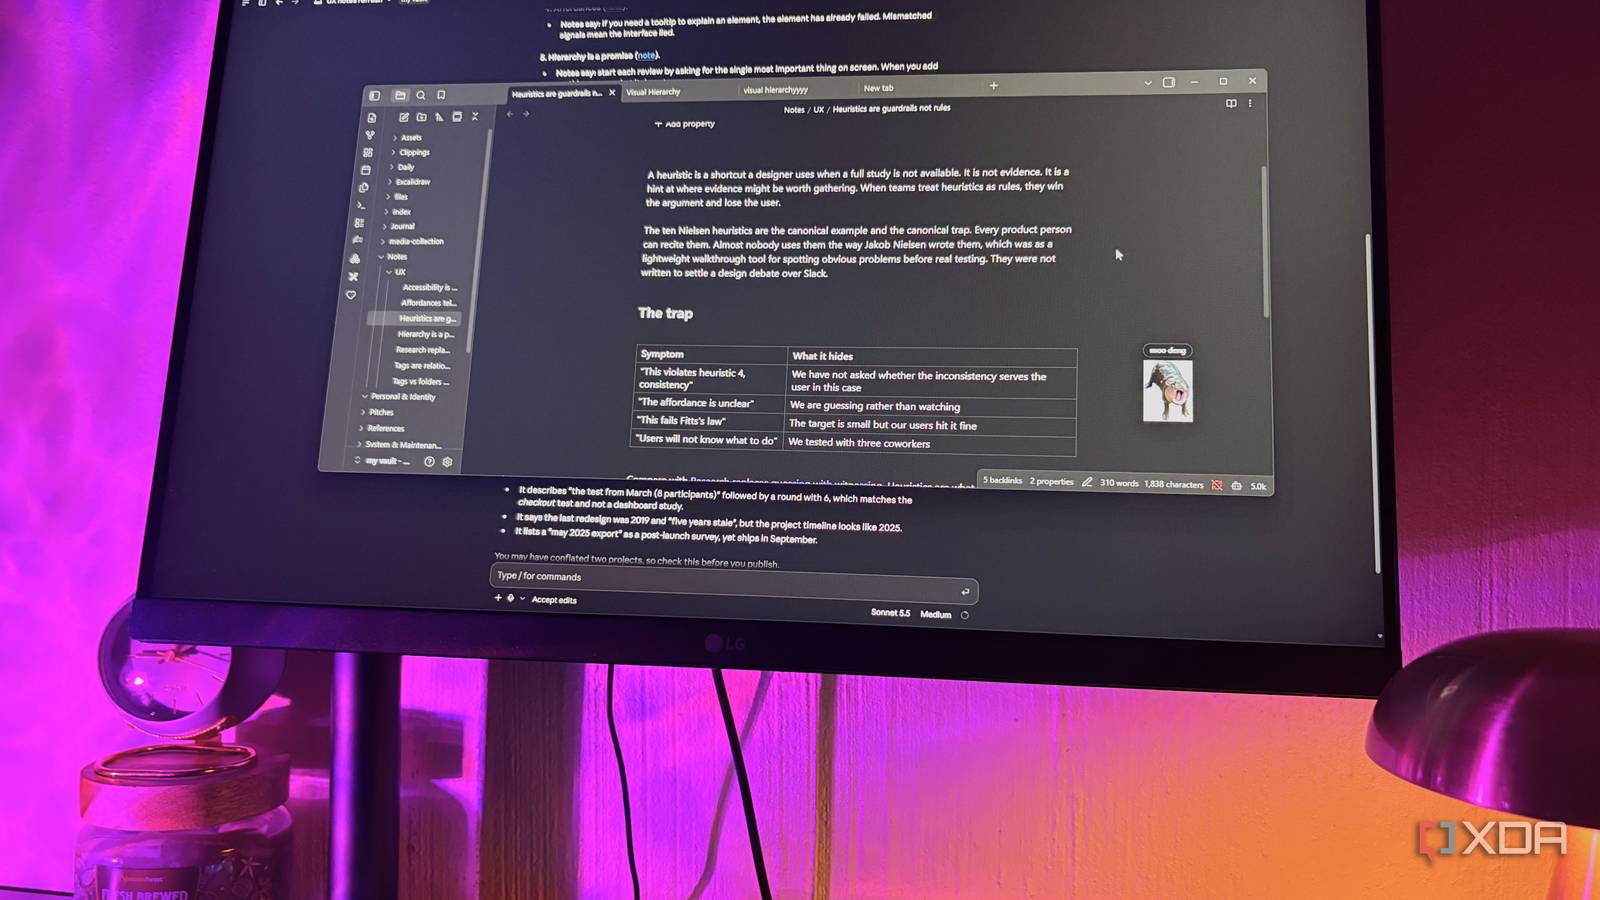
Claude Code transforme ton vault Obsidian en vrai second cerveau
Un utilisateur a branché Claude Code sur son vault Obsidian pour automatiser les liens entre notes et détecter des patterns qu'il n'avait jamais vus lui-même.