
Photo : Solen Feyissa sur Pexels
Exchange Server : une faille qui laisse fouiller dans les mails des autres
La faille CVE-2026-96940 sur Microsoft Exchange Server permet à un utilisateur connecté de lire les boîtes mail de ses collègues. Un patch existe déjà, à installer vite.
Mauvaise nouvelle pour les admins qui gèrent Microsoft Exchange Server : une faille baptisée CVE-2026-96940 vient d'être repérée, et elle n'est pas anodine. Concrètement, n'importe quel utilisateur déjà authentifié sur le serveur peut s'en servir pour accéder aux e-mails d'autres comptes, sans avoir besoin de droits particuliers au départ.
Le souci, c'est que ça casse complètement la logique de cloisonnement des boîtes mail. Un employé un peu curieux (ou carrément malveillant) pourrait potentiellement lire la correspondance de ses collègues, y compris des infos sensibles, sans que personne ne s'en rende compte immédiatement.
La bonne nouvelle, c'est que Microsoft a déjà sorti un correctif pour boucher le trou. Si tu gères un serveur Exchange en interne, c'est le genre de patch à appliquer en priorité : plus vite c'est fait, moins tu laisses de fenêtre d'exposition à d'éventuels petits curieux internes.
À lire aussi
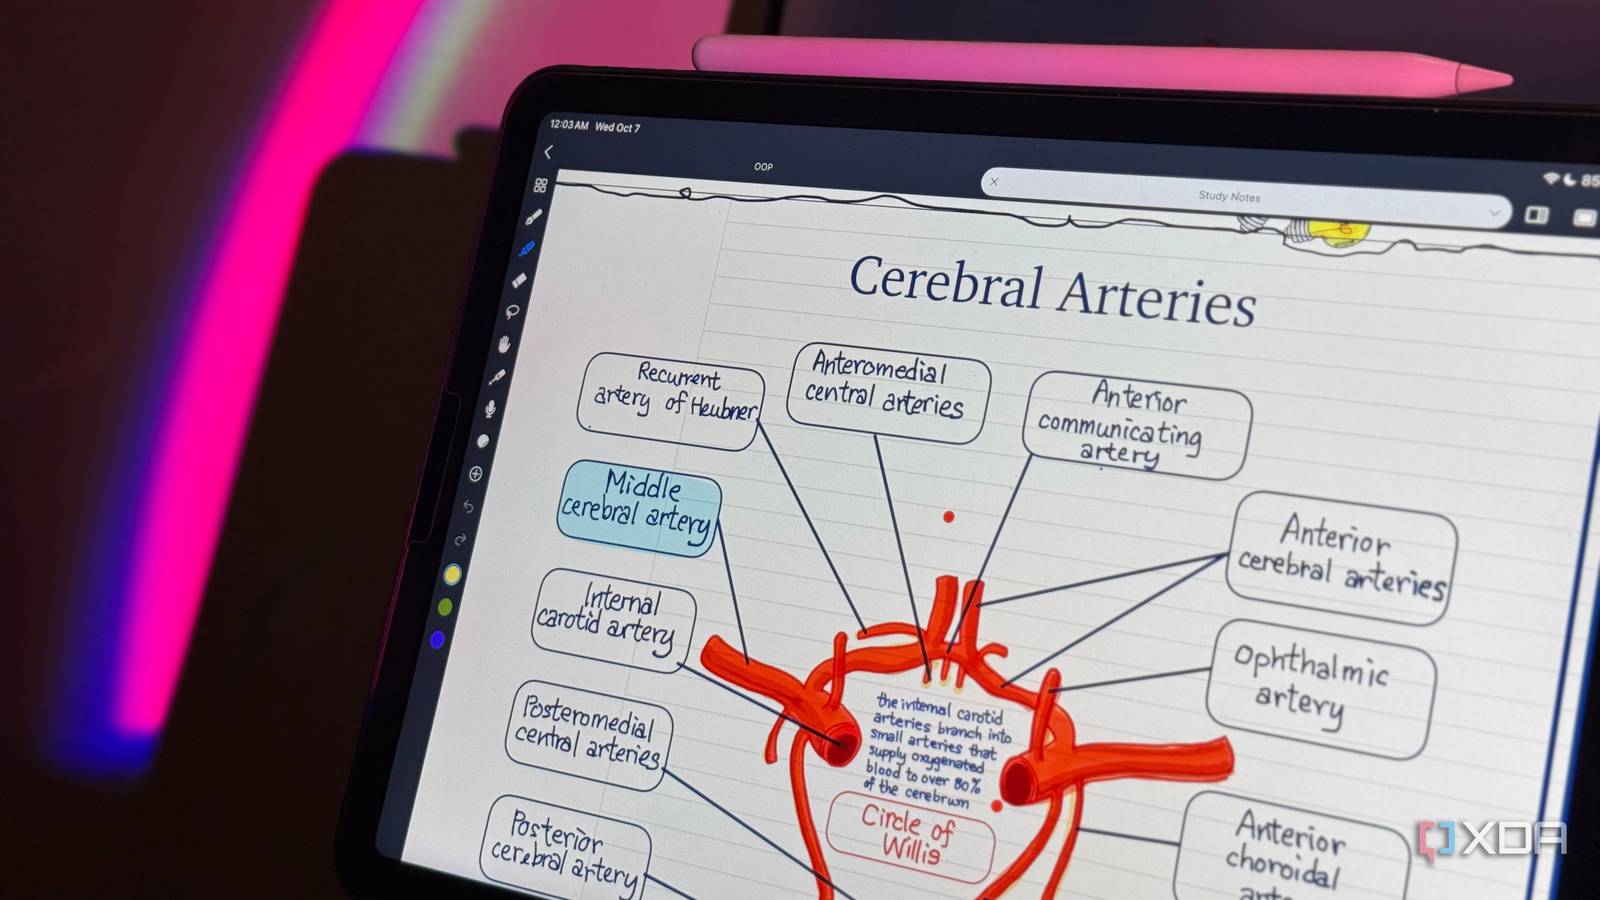
Noteful : l'appli de prise de notes qui a remplacé OneNote et Goodnotes
Marre des IA qui s'incrustent partout dans tes notes manuscrites ? Noteful mise sur la simplicité face à Goodnotes, Notability et OneNote.
IA au travail : pourquoi le CSE doit être consulté avant ChatGPT ou Copilot
En France, les juges obligent de plus en plus les entreprises à consulter le CSE avant de déployer un outil d'IA comme ChatGPT, sous peine de suspension.
APIs d'IA en octobre 2026 : qui est le moins cher entre GPT-6 et Claude ?
Entre GPT-6 Luna et Claude Fable 5.1, les prix des API d'IA varient de 1 à 100. Petit tour des tarifs chez OpenAI, Anthropic, Google, Mistral, DeepSeek et xAI.